สกมช. แนะองค์กรอ่านผลระดับประเทศเป็น “ภาพรวม” แล้วดูบริบทของตนเอง พร้อมเตรียมรับมือผลกระทบต่อเนื่องข้ามภาคส่วน
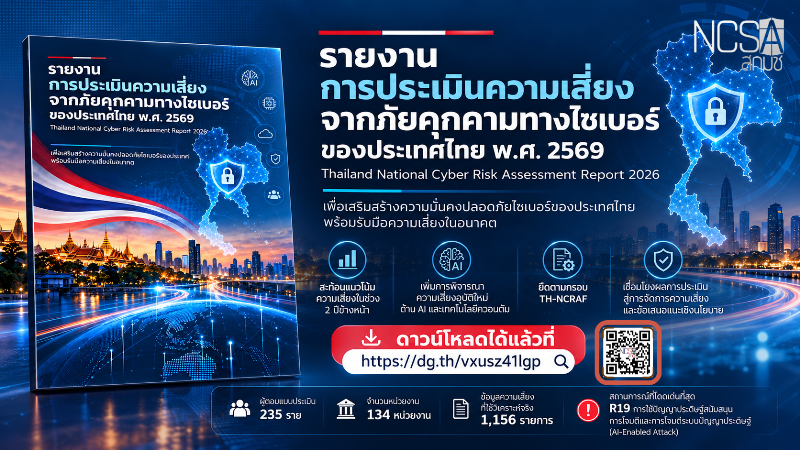
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เผยแพร่ “รายงานการประเมินความเสี่ยงจากภัยคุกคามทางไซเบอร์ของประเทศไทย พ.ศ. 2569” (Thailand National Cyber Risk Assessment Report 2026) ซึ่งพัฒนาต่อยอดจากกรอบ TH-NCRAF 2025 (Thailand National Cyber Risk Assessment Framework 2025 หรือ “กรอบการประเมินความเสี่ยงจากภัยคุกคามทางไซเบอร์ของประเทศไทย พ.ศ. 2568”) สะท้อนภาพความเสี่ยงไซเบอร์ (Risk Outlook) ที่ประเทศไทยต้องจับตาในช่วง 2 ปีข้างหน้า ครอบคลุม 20 สถานการณ์ความเสี่ยง (R1–R20) ตั้งแต่ Ransomware, Zero-Day, Phishing, Supply Chain, OT/ICS ไปจนถึงภัยจาก AI และเทคโนโลยีควอนตัม
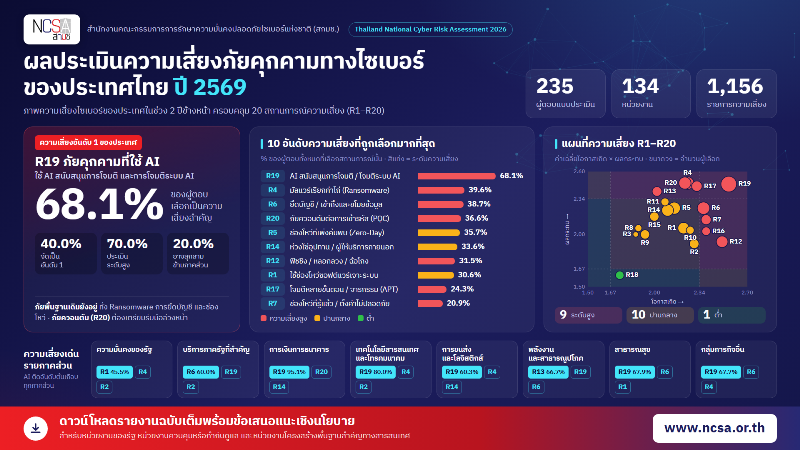
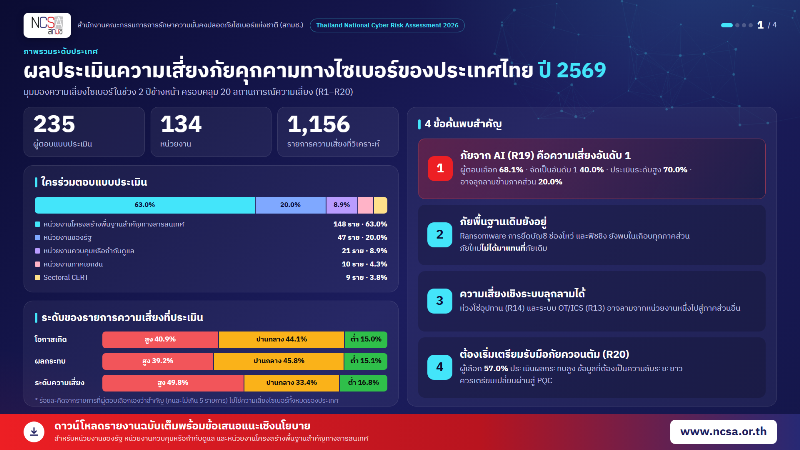
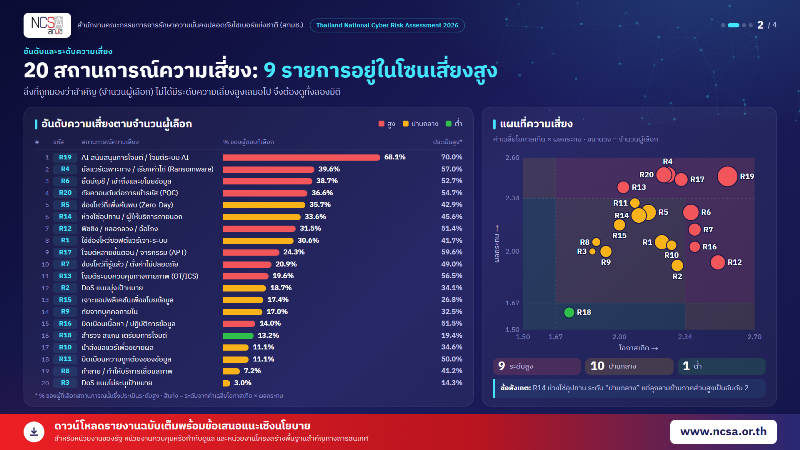
การประเมินครั้งนี้มีผู้ตอบแบบประเมิน 235 ราย จาก 134 หน่วยงาน และนำข้อมูลความเสี่ยงที่ผู้ตอบคัดเลือกมาวิเคราะห์จริง 1,156 รายการ โดยพบว่า 576 รายการ หรือ 49.8% อยู่ในระดับความเสี่ยงสูง ขณะที่เมื่อมองในระดับสถานการณ์ จาก 20 สถานการณ์ที่ประเมิน มี 9 สถานการณ์ที่ตำแหน่งเฉลี่ยอยู่ในระดับความเสี่ยงสูง 10 สถานการณ์อยู่ในระดับปานกลาง และ 1 สถานการณ์อยู่ในระดับต่ำ
อย่างไรก็ตาม สกมช. ระบุว่าตัวเลข 49.8% ไม่ได้หมายความว่า 49.8% ของความเสี่ยงไซเบอร์ทั้งหมดของประเทศไทยอยู่ในระดับสูง แต่เป็นสัดส่วนของรายการที่ผู้ตอบคัดเลือกว่าสำคัญและนำมาประเมินต่อ
AI ขึ้นนำ ภัยเดิมยังไม่หายไป
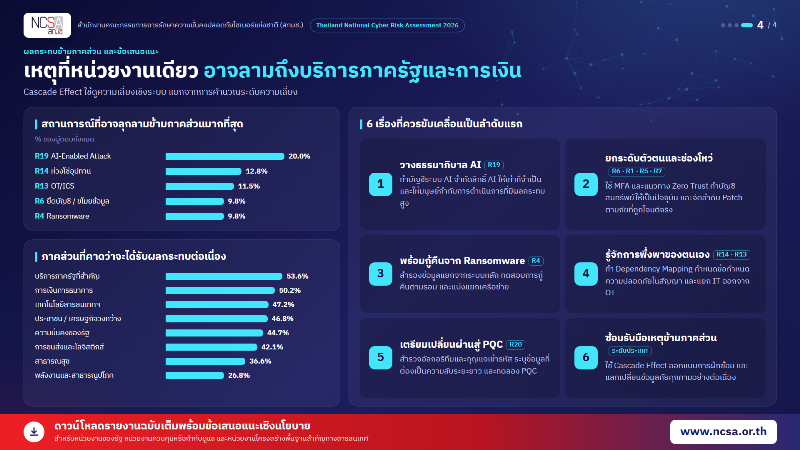
รายงานพบว่า R19 การใช้ AI สนับสนุนการโจมตีและการโจมตีระบบ AI (AI-Enabled Attack) เป็นความเสี่ยงที่โดดเด่นในหลายมิติของผลการประเมิน โดยมีผู้เลือก 160 ราย หรือ 68.1% ของผู้ตอบทั้งหมด ในจำนวนนี้ 94 ราย หรือ 40.0% ของผู้ตอบทั้งหมด เลือกเป็นความเสี่ยงอันดับ 1 และ 70.0% ของผู้ที่เลือกประเมินว่าอยู่ในระดับความเสี่ยงสูง ทั้งยังปรากฏเป็นความเสี่ยงโดดเด่นในทั้ง 7 ภาคส่วนหลัก แม้บริบทของแต่ละภาคส่วนจะแตกต่างกัน ขณะที่ R20 ความเสี่ยงจากเทคโนโลยีควอนตัม (Quantum Threat / PQC) สะท้อนความเสี่ยงที่ต้องเตรียมพร้อมล่วงหน้า ซึ่งองค์กรควรเริ่มสำรวจการใช้การเข้ารหัสและข้อมูลที่ต้องรักษาความลับระยะยาว เพื่อวางแผนเปลี่ยนผ่านสู่ Post-Quantum Cryptography (PQC)
ทั้งนี้ ภัยที่องค์กรคุ้นเคยยังคงเป็นฐานความเสี่ยงสำคัญ ได้แก่ การใช้ช่องโหว่ซอฟต์แวร์เจาะระบบ (R1) Ransomware (R4) Zero-Day (R5) การเข้าถึงระบบโดยไม่ได้รับอนุญาต การยึดบัญชี และการขโมยข้อมูล (R6) และ Phishing หลอกลวง ฉ้อโกง (R12)
ไม่มี Risk Profile เดียวใช้ได้ทุกองค์กร
ผลประเมินชี้ว่าแต่ละภาคส่วน ได้แก่ ความมั่นคงของรัฐ บริการภาครัฐที่สำคัญ การเงินการธนาคาร เทคโนโลยีสารสนเทศและโทรคมนาคม การขนส่งและโลจิสติกส์ พลังงานและสาธารณูปโภค และสาธารณสุข มีลักษณะความเสี่ยงและลำดับความสำคัญแตกต่างกันตามภารกิจ สินทรัพย์ เทคโนโลยี และการพึ่งพาผู้ให้บริการ ผลระดับประเทศจึงควรใช้เป็นภาพรวม และพิจารณาร่วมกับบริบทจริงของแต่ละหน่วยงาน
รายงานยังเน้นว่าสิ่งที่ถูกมองว่าสำคัญไม่ได้แปลว่าจะมีระดับความเสี่ยงสูงเสมอไป การอ่านผลจึงต้องพิจารณาร่วมกันทั้งจำนวนผู้เลือก โอกาสเกิด ผลกระทบ ระดับความเสี่ยง ผลรายภาคส่วน และผลกระทบต่อเนื่องข้ามภาคส่วน
เหตุเดียว อาจลามหลายภาคส่วน
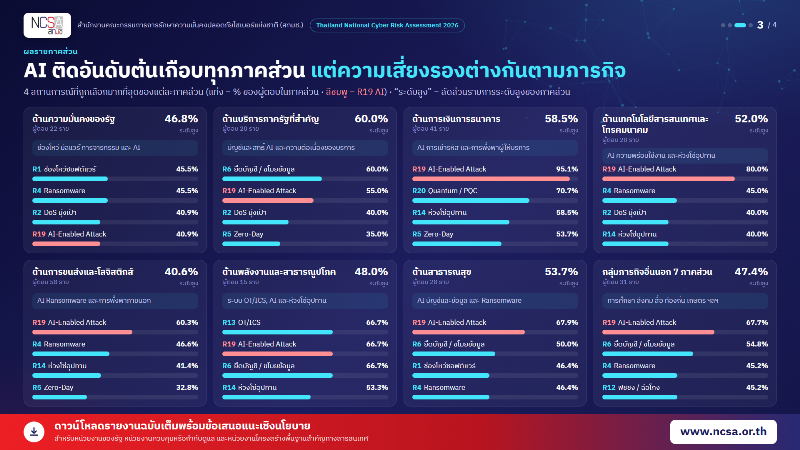
การวิเคราะห์ผลกระทบต่อเนื่อง (Cascade Effect) ชี้ว่า หากเกิดเหตุกับระบบ ผู้ให้บริการ หรือโครงสร้างพื้นฐานที่เป็น “จุดพึ่งพาร่วม” ผลกระทบอาจขยายจากหน่วยงานหนึ่งไปสู่หลายหน่วยงานหรือหลายภาคส่วน โดยเฉพาะการโจมตีระบบควบคุมกระบวนการทางกายภาพ (R13 OT/ICS) และการโจมตีห่วงโซ่อุปทาน (R14 Supply Chain) โดยผู้ตอบมองว่าภาคส่วนที่อาจได้รับผลกระทบจากเหตุที่ขยายต่อเนื่องมากที่สุด ได้แก่ บริการภาครัฐที่สำคัญ การเงินการธนาคาร เทคโนโลยีสารสนเทศและโทรคมนาคม รวมถึงประชาชนและเศรษฐกิจในวงกว้าง
ประเด็นสำคัญที่องค์กรควรเริ่มขับเคลื่อน
- ธรรมาภิบาล AI: จัดทำบัญชีระบบ AI กำหนดเจ้าของระบบและการกำกับดูแล จำกัดสิทธิ์ของ AI ตามความจำเป็น และกำหนด Human Oversight สำหรับการดำเนินการของ AI ที่อาจก่อผลกระทบสูง
- ตัวตน บัญชี สิทธิ์ และช่องโหว่: ใช้ MFA และแนวทาง Zero Trust จัดลำดับการแก้ไขช่องโหว่ตามความรุนแรง ความสำคัญของสินทรัพย์ และการถูกใช้โจมตีจริง
- Ransomware: สำรองข้อมูลแยกจากระบบหลัก ทดสอบการกู้คืน และแบ่งแยกเครือข่าย
- การพึ่งพา: ทำ Dependency Mapping กำหนดข้อกำหนดความปลอดภัยกับผู้ให้บริการ และแยก IT ออกจาก OT อย่างเหมาะสม
- PQC: สำรวจอัลกอริทึมและกุญแจเข้ารหัส รวมถึงข้อมูลที่ต้องรักษาความลับระยะยาว
- เหตุที่มีผลกระทบต่อเนื่องข้ามภาคส่วน: ฝึกซ้อมรับมือ แลกเปลี่ยนข้อมูลภัยคุกคาม และพิจารณา Cascade Effect อย่างต่อเนื่อง
ดาวน์โหลดรายงานฉบับเต็มพร้อมข้อเสนอแนะเชิงนโยบายได้ที่ https://dg.th/vxusz41lgp